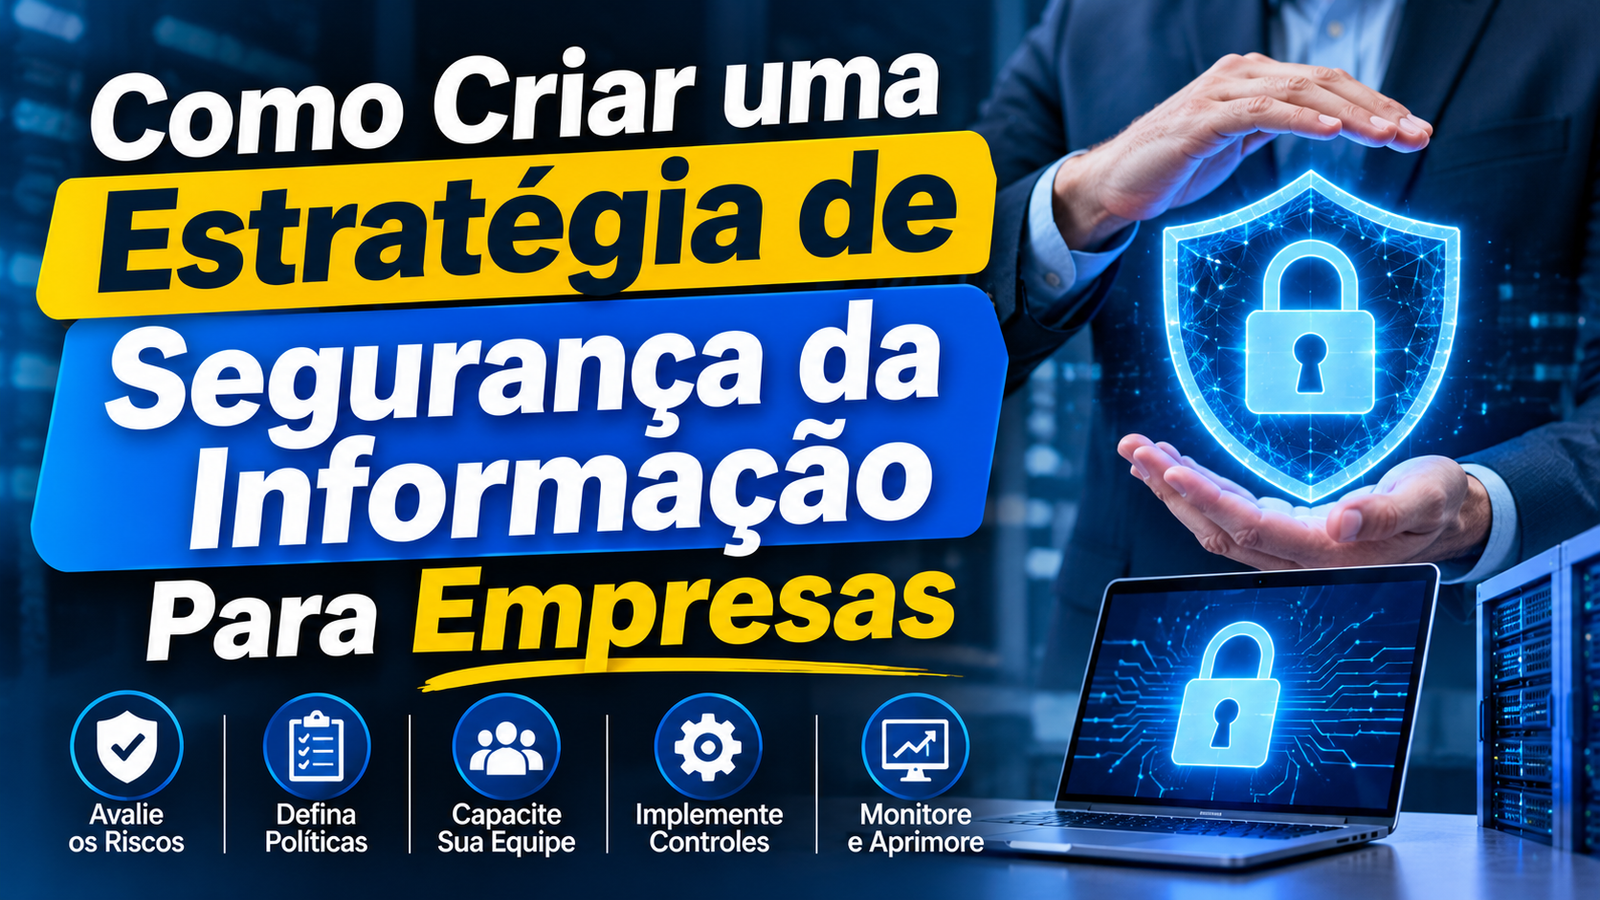
Uma estratégia de segurança da informação bem estruturada protege dados críticos, garante a continuidade dos negócios e reduz custos com incidentes. Ela deve combinar políticas claras, tecnologia adequada e treinamento constante para todos os colaboradores.
Entendendo o Contexto da Empresa
Antes de definir controles, é preciso mapear ativos, identificar ameaças e avaliar vulnerabilidades. Essa fase cria a base para decisões alinhadas ao risco real.
1. Inventário de ativos
- Servidores físicos e virtuais
- Estações de trabalho e dispositivos móveis
- Aplicações críticas e bancos de dados
- Serviços em nuvem e APIs
2. Classificação de dados
Divida informações em categorias (público, interno, confidencial, regulado). Cada nível recebe requisitos de proteção diferentes.
3. Análise de ameaças
Considere ameaças internas (erro humano, abuso de privilégios) e externas (malware, ransomware, ataques direcionados). O caso do ataque PHP2Shell ilustra como vulnerabilidades de código podem comprometer redes inteiras.
Definindo Políticas e Governança
Políticas formais estabelecem responsabilidades e orientam comportamentos. Elas devem ser curtas, objetivas e revisadas anualmente.
- Política de uso aceitável: define como recursos de TI podem ser utilizados.
- Política de controle de acesso: aplica o princípio do menor privilégio.
- Política de resposta a incidentes: descreve fluxo de comunicação e ações corretivas.
- Política de backup e recuperação: garante disponibilidade dos dados críticos.
Governança envolve um comitê de segurança, liderado por um CISO ou responsável de TI, que acompanha métricas e reporta à diretoria.
Camadas Tecnológicas de Proteção
Adotar uma abordagem em camadas reduz a probabilidade de falha total. Cada camada tem funções específicas.
| Camada | Objetivo | Ferramentas típicas |
|---|---|---|
| Perímetro | Bloquear tráfego não autorizado | Firewalls, sistemas de prevenção de intrusão (IPS) |
| Rede interna | Segmentar ambientes críticos | VLANs, microsegmentação, Zero Trust |
| Endpoint | Proteger dispositivos finais | Antivírus, EDR, controle de aplicativos |
| Aplicação | Detectar vulnerabilidades de código | WAF, SAST, DAST, análise de dependências |
| Dados | Garantir confidencialidade e integridade | Criptografia em repouso e em trânsito, DLP |
Exemplo prático: ao migrar para um serviço de nuvem, habilite criptografia automática e políticas de identidade federada. Falhas como a descoberta na Microsoft Paint mostram que até softwares aparentemente simples podem ser vetores de ataque.
Processos Operacionais Essenciais
Além da tecnologia, processos bem definidos são fundamentais para a eficácia da estratégia.
Gestão de Vulnerabilidades
- Escaneamento periódico com ferramentas de análise de vulnerabilidade.
- Classificação de vulnerabilidades por criticidade (CVSS).
- Aplicação de patches dentro de janelas de manutenção definidas.
- Validação pós‑patch para garantir que a correção não quebrou serviços.
Resposta a Incidentes
Um plano de resposta deve conter:
- Equipe de resposta (analista, forense, comunicação).
- Procedimentos de contenção imediata (isolamento de hosts, bloqueio de IPs).
- Coleta de evidências (logs, memória).
- Comunicação interna e externa (clientes, reguladores).
- Lições aprendidas e atualização de controles.
Treinamento e Conscientização
Usuários são a primeira linha de defesa. Programas de treinamento trimestrais reduzem erros humanos. Simulações de phishing ajudam a identificar lacunas de conhecimento.
Integração com Inovação e IA
Ferramentas de inteligência artificial podem acelerar a detecção de anomalias, mas também trazem novos riscos. O caso da OpenAI demonstra que processos de treinamento devem ser revisados para evitar vazamento de modelos ou dados sensíveis.
Boas práticas ao usar IA:
- Isolar ambientes de treinamento em redes seguras.
- Aplicar controle de acesso baseado em papéis.
- Monitorar logs de uso de APIs.
- Auditar resultados para detectar viés ou comportamentos inesperados.
Monitoramento Contínuo e Métricas
Um programa de segurança não termina após a implementação. Métricas ajudam a medir eficácia e a justificar investimentos.
- Tempo médio de detecção (MTTD): quanto tempo leva para identificar um incidente.
- Tempo médio de resposta (MTTR): quanto tempo leva para conter e remediar.
- Taxa de conformidade: percentual de ativos que atendem às políticas.
- Incidentes por categoria: permite focar em áreas críticas.
Dashboards em tempo real facilitam a visualização desses indicadores e permitem ajustes rápidos.
Auditoria e Melhoria Contínua
Auditorias internas e externas verificam a aderência às políticas e normas (ISO 27001, NIST, LGPD). O ciclo de melhoria segue o modelo PDCA (Plan‑Do‑Check‑Act):
- Planejar novos controles ou ajustes.
- Implementar e operar.
- Verificar resultados através de auditorias e métricas.
- Agir corrigindo desvios e atualizando documentos.
Checklist Prático para Iniciar a Estratégia
- Mapear ativos e classificar dados.
- Realizar análise de risco e definir níveis de aceitação.
- Escrever políticas de uso aceitável, controle de acesso e resposta a incidentes.
- Implementar camadas de proteção (firewall, EDR, criptografia).
- Estabelecer processo de gestão de vulnerabilidades e patches.
- Treinar todos os colaboradores e conduzir simulações de phishing.
- Configurar monitoramento contínuo e definir métricas chave.
- Planejar auditorias regulares e aplicar o ciclo PDCA.
Seguindo esses passos, a empresa cria uma base sólida que evolui junto com novas ameaças e com a própria maturidade organizacional.
Considerações Finais
Uma estratégia de segurança da informação não é um projeto pontual, mas um compromisso permanente. Alinhar tecnologia, processos e cultura reduz a superfície de ataque e garante que a empresa esteja preparada para responder rapidamente a incidentes. Ao integrar boas práticas, ferramentas modernas e treinamento constante, a proteção dos ativos críticos deixa de ser opcional e passa a ser parte integrante da estratégia de negócios.
Perguntas frequentes
Qual a diferença entre política e procedimento de segurança?
Política define regras gerais e objetivos, procedimento detalha como executar cada regra no dia a dia.
Como saber se minha empresa está em conformidade com a LGPD?
Avalie o mapeamento de dados pessoais, verifique consentimentos, implemente controles de acesso e realize auditorias regulares.
Qual a frequência ideal para testes de penetração?
Recomenda‑se ao menos uma vez ao ano ou sempre que houver mudanças críticas na infraestrutura.
Por que a cultura organizacional impacta a segurança da informação?
Usuários conscientes reduzem erros humanos, evitam phishing e seguem boas práticas de proteção de dados.
Uma resposta