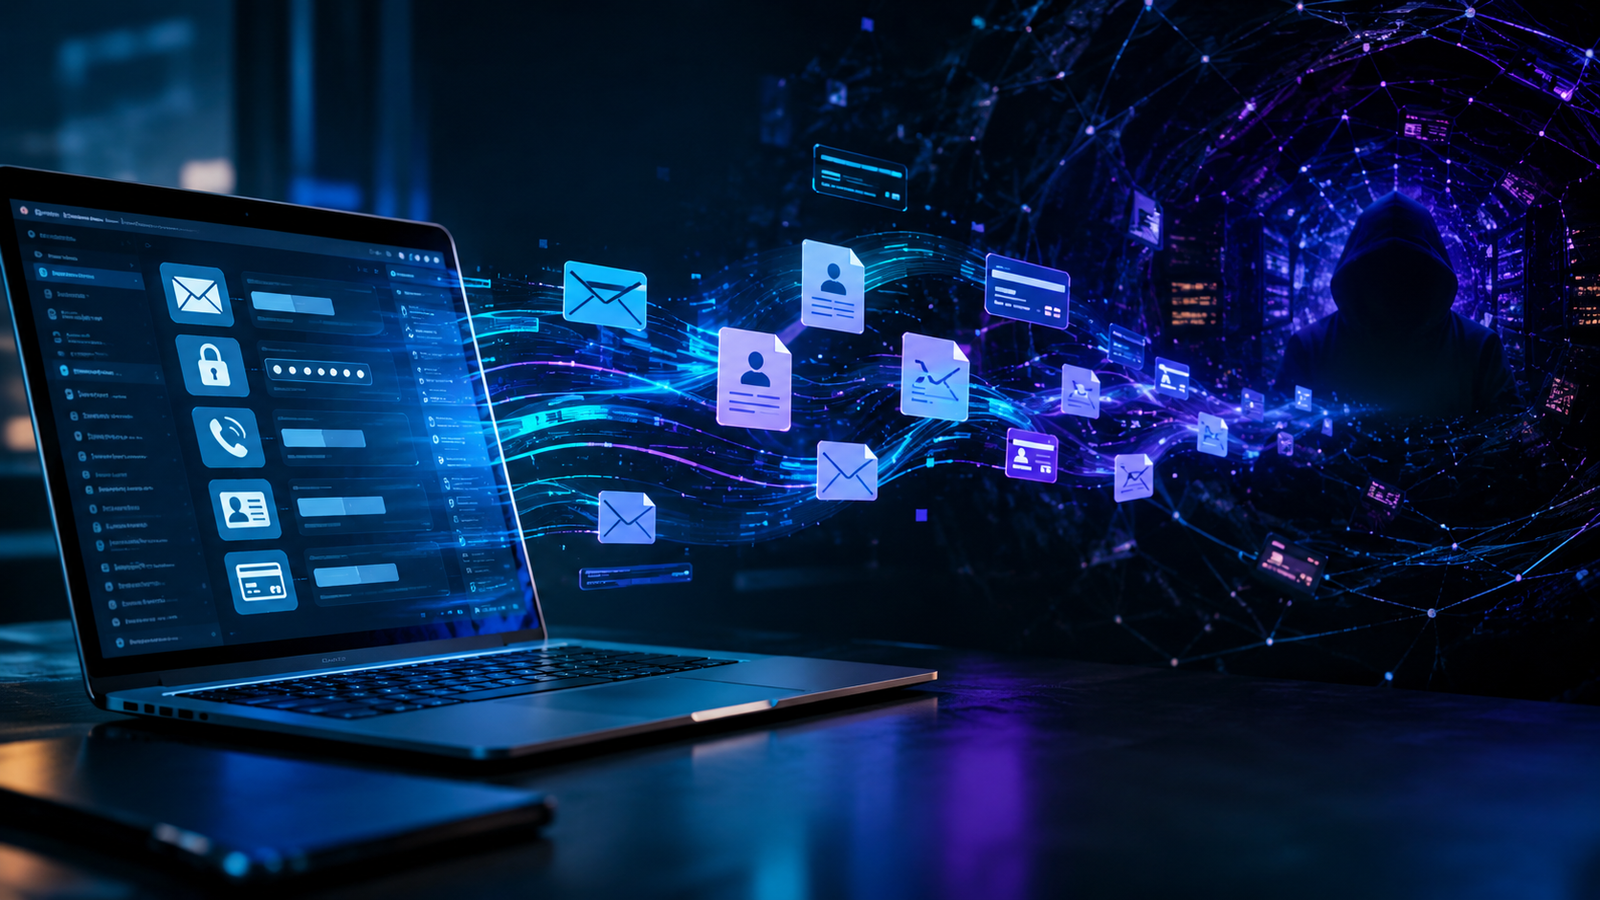
E-mails, senhas, números de telefone, documentos e até informações financeiras estão entre os dados mais procurados por criminosos na internet. Quando uma empresa, aplicativo ou serviço sofre um vazamento, essas informações podem acabar circulando em diferentes ambientes digitais e, em alguns casos, chegar à chamada Dark Web.
Mas como isso acontece? E o que uma pessoa pode fazer quando descobre que seus dados foram expostos?
Entender como seus dados vão para a Dark Web é importante para reconhecer os riscos e adotar medidas preventivas. Um vazamento não significa necessariamente que uma conta será invadida ou que um golpe acontecerá, mas informações expostas podem facilitar ataques direcionados, tentativas de fraude e roubo de contas.
Como seus dados vão para a Dark Web?
A expressão como seus dados vão para a Dark Web está relacionada a uma cadeia que normalmente começa muito antes de uma informação aparecer em um fórum ou mercado clandestino.
Um dos caminhos mais comuns é o vazamento de uma base de dados. Isso pode ocorrer após uma invasão aos sistemas de uma empresa, uma falha de segurança, o comprometimento de uma conta administrativa ou até mesmo por configurações inadequadas.
Depois que os criminosos conseguem acesso às informações, os dados podem ser armazenados, compartilhados ou comercializados.
O que pode ser encontrado em um vazamento?
Dependendo do incidente, uma base comprometida pode conter diferentes tipos de informações.
| Tipo de informação | Possível utilização por criminosos |
|---|---|
| Phishing e tentativas de acesso | |
| Senha | Invasão de contas, principalmente se reutilizada |
| Telefone | Golpes por SMS, WhatsApp ou ligações |
| CPF | Fraudes e tentativas de engenharia social |
| Dados pessoais | Criação de golpes personalizados |
| Dados financeiros | Tentativas de fraude financeira |
| Documentos | Falsificação ou uso indevido de identidade |
É importante destacar que nem todo vazamento contém informações suficientes para permitir uma fraude. O risco depende do conjunto de dados exposto e de como essas informações podem ser combinadas com outras.
O que acontece depois que um banco de dados é vazado?
Quando uma base de dados é roubada, ela pode seguir diferentes caminhos. Algumas informações são divulgadas gratuitamente para chamar atenção ou demonstrar a capacidade dos criminosos. Outras podem ser comercializadas em ambientes clandestinos.
Em determinadas situações, os dados também são combinados com informações obtidas em outros vazamentos.
A combinação de informações aumenta o risco
Imagine que um criminoso tenha conseguido um endereço de e-mail em um vazamento e, em outro incidente, tenha obtido o número de telefone associado à mesma pessoa.
Separadamente, essas informações podem parecer pouco perigosas. Juntas, entretanto, podem permitir uma abordagem muito mais convincente.
É nesse cenário que a segurança da informação se torna fundamental. Quanto mais informações pessoais circulam publicamente, maior pode ser a capacidade de um criminoso elaborar uma tentativa de golpe personalizada.
Vazamento não significa invasão automática
Descobrir que um e-mail apareceu em um vazamento não significa que alguém necessariamente entrou na conta.
O vazamento indica que determinada informação esteve presente em uma base comprometida. O problema se torna mais grave quando a informação exposta pode ser utilizada para acessar outros serviços.
Um exemplo clássico envolve senhas reutilizadas.
Se uma mesma senha é utilizada em vários sites e um desses serviços sofre um vazamento, criminosos podem tentar utilizar a combinação de e-mail e senha em outras plataformas.
Por que reutilizar senhas é tão perigoso?
A reutilização de senhas está entre os comportamentos que podem ampliar o impacto de um vazamento.
Imagine que uma pessoa utilize a mesma senha para uma loja virtual, uma rede social e um serviço de e-mail. Se a loja sofrer um vazamento contendo credenciais, os criminosos podem testar aquela combinação em outros serviços.
Esse tipo de tentativa automatizada é conhecido como ataque de preenchimento de credenciais.
Como reduzir esse risco?
A solução é utilizar senhas diferentes para serviços diferentes.
Gerenciadores de senhas também podem ajudar a criar e armazenar combinações fortes sem exigir que o usuário memorize dezenas de códigos diferentes.
| Comportamento | Nível de exposição |
|---|---|
| Mesma senha em vários serviços | Alto |
| Senha diferente para cada conta | Menor |
| Senhas longas e exclusivas | Menor |
| Senhas exclusivas + autenticação em dois fatores | Ainda menor |
Nenhuma medida elimina completamente os riscos, mas uma estratégia de segurança da informação em camadas dificulta significativamente a exploração de uma conta comprometida.
Como verificar se seus dados apareceram em um vazamento?
Existem serviços especializados que permitem verificar se um endereço de e-mail apareceu em incidentes de segurança conhecidos.
Essas ferramentas normalmente consultam bases de dados relacionadas a vazamentos já identificados e informam quais tipos de informações podem ter sido expostos.
O que fazer ao descobrir uma exposição?
Não é necessário entrar em pânico.
O mais importante é identificar quais informações foram comprometidas e tomar medidas proporcionais ao risco.
Se uma senha foi exposta, por exemplo, ela deve ser alterada imediatamente. Caso a mesma senha seja utilizada em outros serviços, também é necessário substituí-la nesses locais.
Se um telefone ou endereço de e-mail foi exposto, o usuário deve ficar especialmente atento a mensagens suspeitas.
Quais golpes podem surgir depois de um vazamento?
Os dados vazados podem ser utilizados como ponto de partida para diferentes tipos de ataques.
Phishing personalizado
Com informações reais sobre a vítima, uma mensagem falsa pode parecer muito mais convincente.
O criminoso pode utilizar nome, telefone, empresa, banco utilizado ou outros dados para criar uma abordagem aparentemente legítima.
Por isso, a segurança da informação não depende apenas de antivírus ou sistemas de proteção. O comportamento do usuário também desempenha um papel importante.
Tentativas de recuperação de senha
Outra possibilidade é tentar convencer a vítima de que existe algum problema em sua conta.
O criminoso pode enviar uma mensagem informando que houve uma tentativa de acesso e solicitar que a pessoa clique em um link para “confirmar” seus dados.
O objetivo é obter a senha ou induzir a vítima a fornecer códigos de autenticação.
Golpes por telefone e aplicativos de mensagem
Informações vazadas também podem ser utilizadas em ligações ou mensagens.
Quando o criminoso já conhece alguns detalhes sobre a vítima, a conversa pode parecer legítima. Por isso, informações pessoais nunca devem ser utilizadas como única prova de identidade de quem está do outro lado.
Como proteger seus dados contra novos vazamentos?
Não existe uma maneira de impedir completamente que uma empresa utilizada pelo consumidor sofra um incidente de segurança. Entretanto, algumas práticas reduzem significativamente o impacto.
1. Use senhas exclusivas
Evite utilizar a mesma senha em diferentes plataformas.
2. Ative a autenticação em dois fatores
Sempre que disponível, utilize autenticação multifator. Mesmo que uma senha seja descoberta, uma segunda etapa pode impedir o acesso indevido.
3. Desconfie de mensagens urgentes
Mensagens dizendo que sua conta será bloqueada, que existe uma cobrança pendente ou que você precisa confirmar seus dados imediatamente devem ser analisadas com cuidado.
4. Evite clicar em links suspeitos
Em vez de acessar uma conta por meio de um link recebido por mensagem, abra diretamente o aplicativo ou digite o endereço oficial do serviço.
5. Mantenha dispositivos atualizados
Atualizações de sistemas operacionais, navegadores e aplicativos frequentemente incluem correções de segurança.
6. Monitore suas contas
Verifique regularmente movimentações bancárias, acessos recentes e notificações de segurança.
Dark Web significa que seus dados estão sendo vendidos?
Não necessariamente.
A Dark Web é apenas uma parte da internet que utiliza redes e mecanismos específicos para permitir acesso a serviços que não funcionam da mesma maneira que sites convencionais.
Embora ambientes clandestinos possam ser utilizados para comercializar informações roubadas, nem todo dado vazado necessariamente chega à Dark Web.
Também é possível que informações comprometidas sejam compartilhadas em fóruns, grupos fechados, serviços de mensagens ou outros ambientes.
Dark Web, Deep Web e internet comum
| Ambiente | Característica | Exemplo |
|---|---|---|
| Internet comum | Conteúdo indexado por buscadores | Sites públicos |
| Deep Web | Conteúdo que não aparece normalmente em buscadores | Sistemas internos e áreas autenticadas |
| Dark Web | Parte da internet acessada por redes específicas | Serviços não indexados e anônimos |
Essa diferença é importante porque os termos costumam ser utilizados como sinônimos, embora tenham significados diferentes.
O que fazer se você suspeitar que foi vítima?
Se houver indícios de que seus dados foram comprometidos, comece pelas contas mais importantes.
Primeiro, altere senhas potencialmente expostas. Depois, ative a autenticação em dois fatores e encerre sessões desconhecidas.
Também vale revisar os dispositivos conectados às principais contas.
Faça uma verificação rápida
- Troque senhas expostas;
- Não reutilize senhas;
- Ative autenticação em dois fatores;
- Confira atividades recentes das contas;
- Desconfie de mensagens inesperadas;
- Monitore contas bancárias;
- Mantenha aplicativos atualizados;
- Evite fornecer códigos de autenticação a terceiros.
Como a segurança da informação ajuda nesse cenário?
A segurança da informação envolve um conjunto de práticas destinadas a proteger dados contra acesso, alteração, divulgação ou destruição indevida.
Para usuários comuns, isso significa adotar hábitos que diminuam a superfície de ataque.
Não basta pensar apenas no momento em que ocorre um vazamento. A proteção deve acontecer antes, durante e depois de um incidente.
| Antes do vazamento | Depois do vazamento |
|---|---|
| Senhas exclusivas | Trocar senhas comprometidas |
| Autenticação em dois fatores | Revisar sessões ativas |
| Aplicativos atualizados | Monitorar contas |
| Cuidado com links | Atenção redobrada a phishing |
| Backup de informações importantes | Verificação de atividades suspeitas |
Afinal, como seus dados vão para a Dark Web?
Entender como seus dados vão para a Dark Web ajuda a perceber que o problema normalmente começa com o comprometimento de uma base de informações e pode evoluir para diferentes formas de exploração.
Um endereço de e-mail vazado, sozinho, pode parecer pouco relevante. Entretanto, quando combinado com telefone, nome, senha ou outras informações pessoais, o cenário muda.
Por isso, a melhor estratégia é trabalhar com várias camadas de proteção. Senhas exclusivas, autenticação em dois fatores, atualizações, atenção a mensagens suspeitas e monitoramento de contas são medidas simples que podem reduzir os impactos de uma exposição.
Mais importante do que tentar descobrir se seus dados estão sendo negociados na internet é reduzir o valor que essas informações têm para um criminoso. Quanto menos reutilizadas forem suas senhas e quanto mais protegidas estiverem suas contas, menores serão as possibilidades de um vazamento se transformar em uma invasão.
A segurança da informação começa justamente nesses pequenos hábitos do dia a dia.